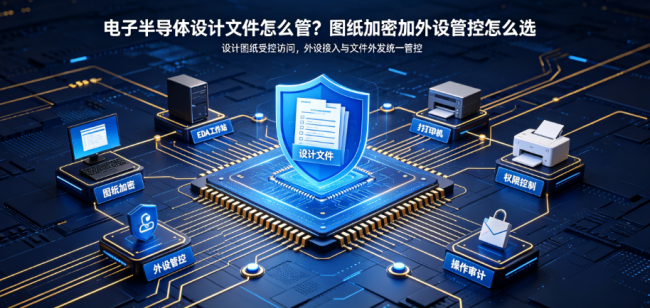
快速答案:电子半导体设计文件的管理,难点不在“加密”本身,而在加密之后设计软件还能不能跑得动。芯片设计用的EDA工具、版图软件、仿真平台对磁盘读写极其敏感,全盘透明加密如果实现质量不过关,打开一个版图文件要等半分钟,工程师就会想办法绕过管控。选型的核心判断是:加密方案有没有针对设计软件做性能适配,外设管控能不能堵住“文件之外”的出口。安企神软件的做法是透明加密打底、安全区域隔离部门、U盘和截屏管控堵物理出口,配合操作审计追溯全程。
半导体设计文件泄露的三条真实路径
半导体行业的泄密场景和普通制造业有本质区别。设计文件不是一份Word文档,而是一组EDA工程文件、版图数据、仿真波形、工艺参数的组合,存在于工程师的工作站上。泄露路径也更隐蔽:
路径一:U盘拷走版图文件。这是最古老但至今有效的方式。半导体设备研发企业的安全复盘显示,员工通过U盘、蓝牙、手机连接电脑拷贝资料,是核心图纸外流的主要通道之一。设计文件动辄几百MB到几个GB,U盘是最直接的载体。
路径二:截屏拍照绕过文件加密。文件加密做得再好,工程师打开版图界面,手机一拍,加密就失效了。亚信安全在半导体客户的实践中发现,核心芯片设计图纸及工艺文件存在内部拍照截屏泄密风险,传统DLP技术在应对手机拍照问题上存在明显局限性。
路径三:外设和程序外发。通过微信、邮件、网盘客户端把设计文件发出去,或者用打印机打印带走。半导体设备企业的诉求中明确提到:员工可能通过U盘、蓝牙、手机等连接电脑将资料拷贝带走,需要限制随意使用外设;业务部门可以随意打印重要文档却没有打印日志。
所以选型要看的不是“支不支持加密”,而是加密之外,U盘、截屏、打印、程序外发这四个口子有没有一起堵上。
选型第一项:加密方案对设计软件的性能影响
这是半导体行业选型最容易踩坑的地方。芯片设计工程师用的Cadence Virtuoso、Synopsys Custom Compiler、 Mentor Calibre等EDA工具,对磁盘IO的吞吐量要求极高。如果加密方案在文件读写路径上增加了明显的延迟,工程师的抵触情绪会直接导致管控被绕过。
选型时要问厂商三个问题:
• 加密是在驱动层还是应用层实现的? 驱动层透明加密对设计软件更透明,应用层加密需要软件单独适配。 • 有没有半导体或电子设计行业的实际部署案例? 不是“制造业案例”,是具体到芯片设计或半导体设备研发的场景。 • 大文件(500MB以上版图文件)打开和保存的耗时增加比例是多少? 要求厂商提供实测数据,不接受“基本无感”的模糊表述。安企神软件的透明加密走驱动层实现,设计文件保存即自动加密,工程师在授权电脑上打开、编辑、保存的操作体验和未安装时一致。对于EDA工具的性能影响,建议在选型阶段用一台真实工作站跑一次完整的设计流程验证——打开一个实际项目文件、编辑、保存、再打开,对比加密前后的耗时。安企神提供七天免费试用,这个验证可以在采购决策前完成。
选型第二项:外设管控的颗粒度
半导体设计文件的外设管控,不能是简单的“禁用U盘”一刀切。实际工作场景中,工程师可能需要用U盘转移数据到测试设备、可能需要打印版图评审、可能需要通过特定程序发送文件给晶圆厂或封测厂。管控太死,正常业务跑不动;管控太松,等于没管。
安企神软件的外设管控配置逻辑是分设备、分权限、分场景:
U盘管控:支持完全禁用、仅读取、仅写入、授权U盘白名单四种模式组合。设计部门可以设置为“禁止个人U盘写入,仅允许公司登记的加密U盘使用”。U盘插拔和文件拷贝操作全程记录,谁在什么时间拷了什么文件,后台可查。
截屏与拍照管控:对包含加密设计文件的窗口,截屏时区域变黑或窗口隐藏,防止截图外传。同时配合屏幕水印(姓名+工号),即使有人用手机拍摄屏幕,照片上的身份标识可用于追溯。安企神的防拍照功能更进一步:检测到手机镜头对准屏幕时自动锁屏并抓拍人脸,和屏幕截图形成双重证据。
打印管控:可以禁止设计部门打印特定类型文件,或设置打印审批流程。每次打印的文件名、打印人、时间记录在案,打印内容可备份留存。
程序外发管控:微信、QQ、邮件客户端、网盘客户端——这些程序默认不允许发送加密的设计文件。工程师需要外发时,走外发审批流程,由主管确认接收方和文件内容后放行。所有外发申请和审批记录存档。
选型第三项:安全区域隔离,防止“越权查看”
半导体企业的部门间数据隔离需求很具体:版图设计工程师不应该看到工艺配方文件,数字IC设计团队不应该访问模拟团队的工程数据,外协人员只能访问指定项目目录。
安企神软件的安全区域功能,可以在公司内部划分虚拟隔离区。研发部的设计文件,其他部门终端无法打开;不同项目组之间的工程文件相互隔离;外协人员只能访问被授权的特定目录。这个功能在半导体场景的价值在于:即使某个员工的电脑被入侵或账号被盗,攻击者能接触到的数据范围也被限制在安全区域内,不会扩散到全公司的设计资产。
选型对照表:半导体设计文件管理的核心判断项
| 判断项 | 必须满足的条件 | 安企神对应能力 | 不满足的后果 |
|---|---|---|---|
| 加密性能 | 设计软件打开/保存无明显延迟 | 驱动层透明加密,可试用实测 | 工程师绕过管控,加密形同虚设 |
| U盘管控 | 分权限、有白名单、操作留痕 | 四种模式组合+插拔拷贝日志 | 版图文件被U盘拷走 |
| 截屏管控 | 加密窗口截屏失效 | 截屏变黑+屏幕水印 | 拍照截屏绕过所有文件加密 |
| 安全区域 | 部门/项目间数据隔离 | 虚拟隔离区,按组织架构划分 | 越权访问导致跨部门泄露 |
| 操作审计 | 文件流转全程可追溯 | 创建/修改/复制/外发全量日志 | 出事查不到源头 |
FAQ:半导体企业选型最关心的两个问题
Q:加密软件会不会和EDA工具冲突,导致版图文件损坏或软件闪退?
结论:取决于加密产品的实现质量。驱动层透明加密如果和设计软件的临时文件机制配合不当,确实可能出现文件损坏。选型时的必要动作是:在真实工作站上,用实际项目文件跑完整流程——打开版图、编辑、保存、关闭、重新打开、运行一次仿真。安企神提供七天免费试用,建议用一台工程师的日常工作站做这个测试,而不是用厂商的演示环境。如果试用期间出现任何与设计软件的兼容问题,直接排除该方案。
Q:设计文件已经存在PLM或SVN里了,还需要终端加密吗?
结论:需要,两者管的是不同环节。PLM/SVN管的是“系统里的版本和权限”,终端加密管的是“文件下载到工程师电脑之后”。安企神软件在相关问答中明确:PLM主要负责图纸版本、流程管理,本身不具备文件加密、U盘管控、外协受控外发能力,两者属于互补,不能互相替代。工程师从PLM导出设计文件到本地电脑后,如果没有终端加密,文件就可以被U盘拷走、被微信发出、被截屏拍照。终端加密是PLM之外的必要补充层。
作者:婵婵,企业信息安全顾问
更新时间:2026年11月