先给结论:涉密文档加密的依据不是一份文件,而是一条三层链——法律说"必须做",标准说"做到什么程度",制度说"谁在什么时候怎么做"。条文只回答四件事:范围、密级、方法、责任,缺一件就会在检查时被打回。 下面把这条链拆开,给出可直接引用的法条、可套用的条文骨架,以及三种最容易被认定"未采取有效保密措施"的写法。
一、先分清"三种密",否则依据全错保密法第二条把国家秘密限定为"依照法定程序确定、只限一定范围人员知悉的事项",第十七条把定密权限限定到特定层级。没有定密权、没走定密程序,企业文件再敏感也不是国家秘密,硬按其规格加密还可能违反第二十二条。
先把密级写对,再谈算法,这是所有条文的前提。 二、法律依据:条文构成硬约束保密法第二十九条:禁止未按国家保密规定和标准采取有效保密措施传递国家秘密。"有效"是关键词:同样发文件,加密与不加密,在认定上是两件事。 保密法第三十条、第三十一条:涉密信息系统实行分级保护,须按国家保密规定和标准建设、检查合格方可投用;禁止未采取合规措施将涉密系统、设备接入互联网或与非涉密网交换信息。这基本否掉了"涉密文档进公有云加密盘"的方案。 密码法第十四条:传递、存储、处理国家秘密信息,应使用核心密码、普通密码加密与认证——商用密码只能保护非国家秘密。 非国家秘密依据换成数据安全法第二十一条、第二十七条与反不正当竞争法第九条,它们不指定算法,只追问:你主张这是商业秘密,采取过什么保密措施? 三、标准依据:加密到什么程度才算数判据是算法合规、产品有资质、密钥可管同时成立。涉密用SM3/SM4,AES、RSA通常直接判不合规;保密法第三十二条要求产品"符合国家保密规定和标准"并接受抽检,开源库自研模块算法是SM4也没用,产品没资质就过不了。
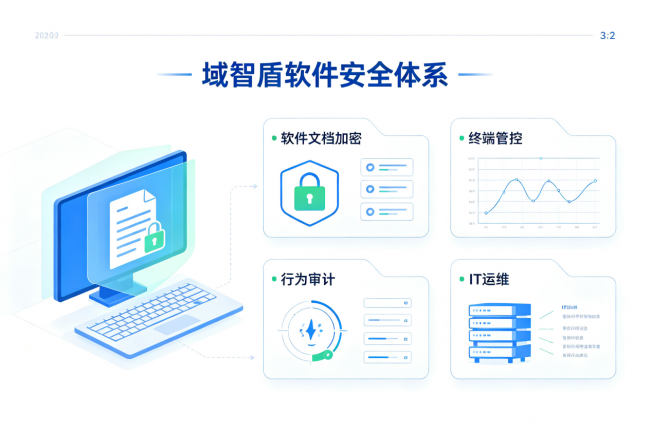
四、条文怎么写:六段骨架,照填即可4.1 六段骨架把加密写成"应尽量加密"是最常见的错。条文须是可验证的动作+可追责的主体,否则在检查、诉讼、复盘里都等于不存在。六段:依据、范围、方法与密钥、审计、责任。 4.2 示范条文第X条(范围)本制度所称涉密文档,指经定密程序确定为国家秘密的电子文件,以及公司认定的核心商密文件;前者依《保守国家秘密法》及国家保密标准管理,后者依本制度第三章管理。 第X条(方法)国家秘密文档的存储与传输一律在涉密信息系统内完成,使用符合国家保密标准的核心或普通密码设备加密,不得以商用密码产品自行加密。核心商密文档用SM4加密存储,密钥由密钥管理系统统一生成并硬件存储。 第X条(禁止与审计)禁止将核心商密及以上文档上传公有云盘、即时通讯工具或未经审批的第三方平台,禁止以压缩包口令替代加密;加解密、外发日志留存不少于六个月且防篡改。违反本条造成泄露的按公司奖惩制度处理,构成侵犯商业秘密的依法追责。 4.3 三个高频错误算法写死成AES-256、把加密写成"建议"、只写加密不写密钥。 五、落地:四个出口比算法更容易出事终端:文件在电脑上是明文,一次截屏或另存为就出去,解法是驱动层透明加密,授权程序自动解密、非授权程序读到密文。 外发:合同、图纸发出去即失控,需审批加权限包。 移动介质与打印:U盘与打印是高发通道。 离职:保密法第四十六条要求清退载体、实行脱密期。 这四段落是标准产品能力。以域智盾为例,域智盾软件部署灵活、策略可调,按需选配模块,典型形态是透明加密、外发审批与水印、U盘与打印管控、操作审计的组合,把条文里的"动作"变成系统里的**和记录。
六、FAQQ1 用AES-256加密涉密文档合规吗?看密级。国家秘密不行,密码法第十四条要求核心或普通密码;商业秘密可以,但须配套密钥管理。 Q2 设打开密码、打成加密压缩包算加密措施吗?检查与举证上通常不成立:口令与文件同渠道传递、无审计、无法回收。 Q3 涉密文档能放企业微信、钉钉、网盘吗?国家秘密不行,第三十一条禁止未采取合规措施的跨网交换;商密须先做供应商评估并签保密协议。 Q4 条文必须写明算法吗?建议主文写"符合国家保密标准或商用密码标准",算法与密钥长度放附录:写死会过期,不写则无从验证。 Q5 员工离职带走文件能追责吗?需三件齐备:文件有定密标识、加密与访问日志、签字确认的保密承诺。 法律给底线,标准给刻度,条文给证据。三者对齐,加密才不是买了一套软件,而是一条经得起检查与诉讼的证据链。 【编辑:小英】 |