| 源代码是软件企业的核心资产。 据统计,2024年全球企业因源代码泄露导致的平均损失高达420万美元,其中73%的案例源于内部人员操作疏忽。 创世纪子公司因员工离职前拷贝文件7万余次,窃取设计图纸和技术文档超3.7万个,被判赔偿3.82亿元。 英特尔前软件工程师接到裁员通知后,下载了1.8万份公司机密文件,其中大量被标注为“绝密”级别。 源代码泄密的渠道五花八门:U盘拷贝、微信发送、网盘上传、截屏复制、手机拍照……方案选不对,源头堵不住,一切都白搭。
域智盾软件围绕源代码保护场景,提供了6种加密策略,企业可根据不同岗位、不同文件类型、不同安全需求灵活配置,实现“一企一策、一岗一策”的精细化防护。 一、先看明白:常见的源代码加密方法有哪些? 在深入了解域智盾的6种策略之前,有必要先了解市面上常见的源代码加密方法,这样才能理解域智盾的策略到底好在哪: 代码混淆:通过工具将变量名、函数名替换为无意义字符,使代码难以阅读但功能不变。优点是实施简单、不影响性能,但安全性较低,经验丰富的逆向工程师仍可还原逻辑。 编译为二进制:将Python、Java等语言编译为.so、.pyd或可执行文件,隐藏原始源码。保护强度高,但需针对不同平台重新编译,部署复杂。 沙箱环境:在隔离的虚拟环境中开发和调试,源码无法被带出。但需适配特定IDE插件,适用范围有限。 硬件加密锁(软件狗):把核心代码的关键逻辑或解密密钥烧录到物理U盘里,开发时必须插上才能运行。但开发人员人手一个,丢了就抓瞎;远程办公、云上开发根本用不了。 上述方法各有局限,要么安全性不够,要么影响开发效率,要么无法覆盖所有泄密渠道。域智盾的6种加密策略,正是为了解决这些问题而生。 二、域智盾6种加密策略:一张表说清优劣与场景 域智盾搭载底层驱动加密技术,支持透明加密、智能加密、落地加密、只解密不加密、不加密、只读六种模式,企业可根据岗位、文件类型灵活设置权限。
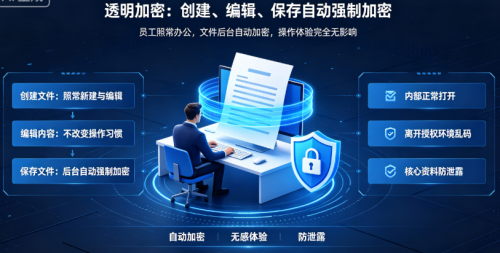
三、各策略深度解析 1.透明加密,研发团队的“标配” 透明加密是域智盾的核心策略,也是研发型企业用得最多的模式。系统采用内核驱动层加密技术,对指定类型的源代码文件(如.c、.h、.java、.py等)进行强制自动加密。员工在IDE中编写代码时完全无感知,文件保存瞬间自动加密,读取时即时解密。 一旦代码通过U盘、邮件或聊天工具违规外发,接收方打开的就是乱码。适配所有办公、设计、编译软件,无卡顿、无乱码、无文件损坏。支持透明加密、智能加密、落地加密、只解密不加密、不加密、只读六种模式。
2.智能加密,解决“存量加密”难题 很多企业面临一个尴尬局面:一部分文件已经加密了,一部分还没加密。 如果用透明加密一刀切,未加密的文件会被自动加密,可能影响正常流转。 智能加密模式很好地解决了这个问题,已加密的保持加密,未加密的保持不加密。 管理员只需要把需要保护的文件先加密好,后续操作不会误加密其他文件。 3.落地加密,把好“入口关” 外部传入的文件往往是安全盲区,可能携带病毒,也可能包含敏感内容。 落地加密策略强制将所有外部传入的文件自动加密,防止外来文件在内网自由扩散。 对于采购、市场、行政等需要频繁接收外部文件的岗位尤为适用。 4.只解密不加密,“老板模式” 管理层需要查看加密文件,但每次都要走解密审批流程,效率太低。 只解密不加密模式专为这个场景设计,加密文件到达指定电脑后,打**闭自动解密。 高管可以无障碍查看所有加密文件,且无需申请解密权限。 5.不加密,给“非敏感文件”留出口 不是所有文件都需要加密。行政通知、公司制度、公开宣传资料等低敏感度文件,加密反而影响流转效率。 “不加密”模式让这些文件保持原样,系统仅做审计不加密,既不影响效率,又能记录谁看了什么文件。 6.只读,看得见、改不了、拷不走 对于需要对外展示但不能被修改或带走的文件,如向客户展示的报价方案、向审计提供的原始数据,“只读”模式是最佳选择。 员工可以查看文件内容,但无法修改、无法另存、无法复制,从操作层面锁死文件。 四、策略组合:一企一策、一岗一策 域智盾的6种加密策略不是互斥的,企业可以组合使用: 研发部门:透明加密(核心代码强制加密)+剪贴板防护(复制即脱敏)+禁止截屏 财务部门:透明加密(财务报表自动加密)+只读(对外展示不可修改) 管理层:只解密不加密(查看加密文件无需审批) 采购/市场部门:落地加密(外部文件自动加密)+不加密(普通资料正常流转) 外协/外包人员:只读(只能查看、不能拷贝) 管理员在域智盾管理端后台,可按部门、按岗位、按文件类型分别下发不同的加密策略,实现“该加密的加密、该放开的放开” 总结 源代码加密没有“一招鲜”的方案。代码混淆防不住逆向,编译为二进制部署太复杂,硬件加密锁在远程办公时代基本失效。 域智盾的6种加密策略,透明加密、智能加密、落地加密、只解密不加密、不加密、只读,覆盖了从“强制全量加密”到“选择性加密”再到“仅查看不加密”的全部场景。 企业不需要在“一刀切加密”和“完全不加密”之间二选一,而是可以根据不同部门、不同岗位、不同文件类型灵活组合,真正实现 “该锁的锁死、该放的放开” 。 |